macOS更新到新版本后闪连VPN连不上或权限被重置时,先按“客户端兼容 → 权限重授 → 旧配置清理 → 仍失败再重启重装”的恢复清单处理:系统大版本升级常会清空或失效VPN配置、网络扩展与辅助功能授权,表现为一点连接就失败、配置文件消失或反复弹出权限框。正确顺序是先把闪连更新到支持该系统的版本,再在系统设置里重新授予VPN配置、网络扩展与相关权限,必要时删除旧VPN配置后重连;公司MDM管控的Mac还要另循IT政策。名称与开关位置以苹果系统与闪连当前说明为准。
把“升级后才坏、升级前正常”当成强信号:优先怀疑系统重置了隧道权限,而不是账号突然失效。先别同时改节点、重装与清缓存,单变量推进,每一步都做一次连接对照,才能知道是哪一项真正把闪连拉回来。
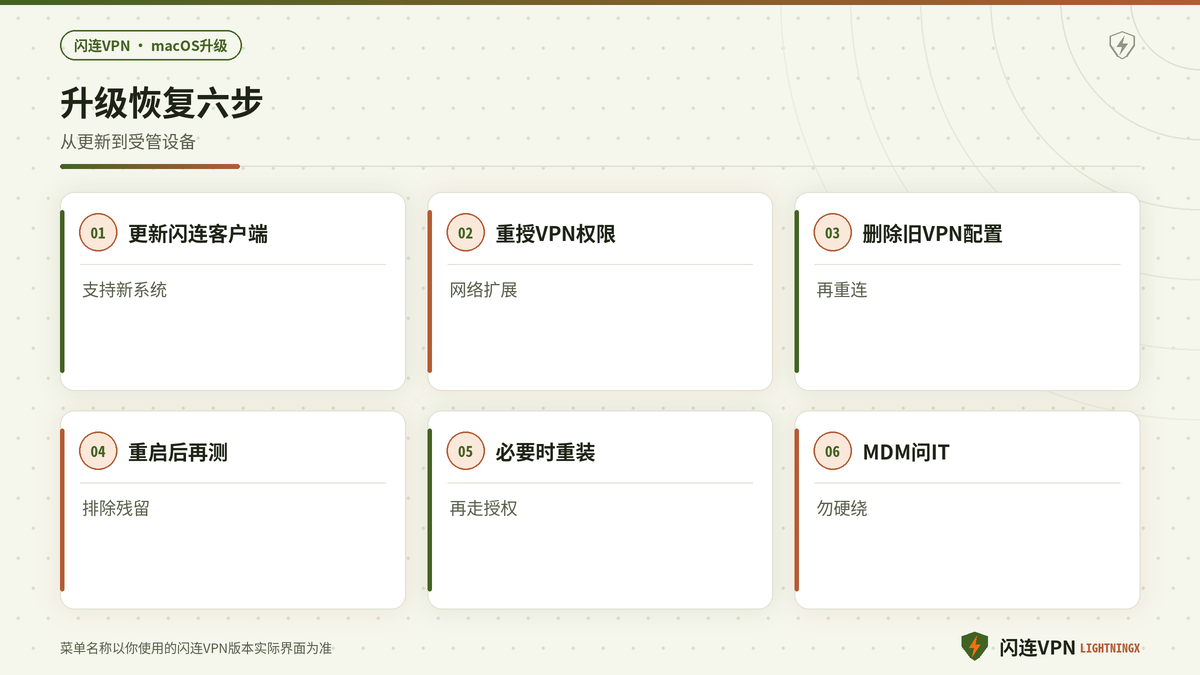
- 确认macOS已完成更新并稳定进入桌面,打开闪连查看是否提示需要更新客户端,先升级到支持当前系统的版本再谈连接。
- 打开系统设置中的隐私与安全性、网络相关页面,按界面提示重新允许VPN配置、网络扩展或系统扩展,并完成一次重启后复测连接。
- 若仍失败,在网络设置里找到旧的闪连或VPN配置项,按指引删除后再由客户端重新创建配置并连接,以实际界面为准。
- 仍连不上则重启Mac,必要时完整退出闪连后重装客户端,重装后再次走权限授予,不要跳过系统弹窗。
- 公司发放且受MDM管理的Mac,若系统禁止安装VPN或扩展,停止自行折腾,改按IT提供的远程接入方案处理。
- 全程以苹果与闪连当前说明为准,遵守公司安全政策与当地法规,不在未授权设备上绕过管控安装隧道。
根因课:系统升级会重置隧道权限,不等于账号坏了
macOS大版本或重要安全更新后,VPN配置配置文件、网络扩展加载状态、辅助功能与完全磁盘访问一类授权,都可能被要求重新确认。闪连依赖这些底层能力建立隧道,权限一断,连接按钮再亮也建立不了可用通道。理解“权限被重置”和“订阅失效”是两类问题,你才不会一上来改密码或换账号。
升级瞬间还可能留下半旧半新的扩展状态:旧扩展已被系统标记为不兼容,新扩展尚未获得批准,客户端看起来像卡住。这时更新客户端与重授权限比反复点连接更有效。界面文案以当前系统为准,不同大版本菜单层级会变。
- 先记录升级前闪连是否稳定、升级后最先出现的报错原文,便于区分权限弹窗、配置缺失与单纯节点失败。
- 只改一项再测:先只更新客户端,再只重授权限,再只删旧配置,避免三步同时做导致无法复盘。
- 把系统关于网络扩展或VPN的提示原文截图保存,后续若需提交IT或对照说明时能直接引用。
先把闪连更新到支持该系统的版本
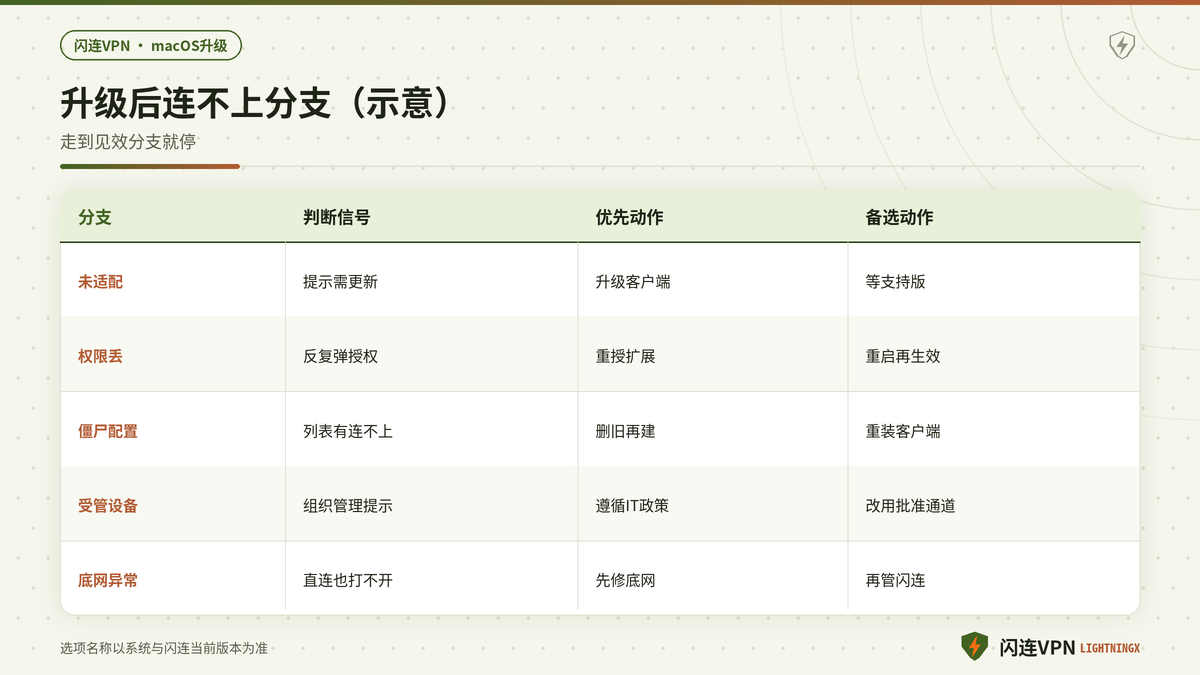
新系统发布初期,旧客户端可能尚未适配新的网络栈或扩展校验规则。打开闪连后若看到更新提示,先完成更新并重启客户端,再尝试连接。没有明显更新入口时,也可在应用内检查更新,或以当前版本提供的更新方式为准。目标是让客户端与系统处于同一兼容基线,而不是在旧二进制上硬连。
更新后若首次启动弹出系统级权限请求,立即按提示允许,不要点忽略。忽略一次后,入口会藏进系统设置深层,恢复成本更高。更新成功的标志是:客户端能正常打开、不再提示必须升级,并且系统扩展列表里能看到待批准或已批准的相关项。
- 在闪连内执行检查更新或按客户端提供的更新流程完成升级,升级后完全退出再打开,确认版本提示消失。
- 首次打开时如出现VPN配置、网络扩展或辅助功能请求,全部按需允许,并回到闪连发起一次测试连接。
- 若更新后仍提示不支持当前系统,停止连接尝试,等待支持该系统的客户端版本,同时用直连网络处理紧急事务。
重新授予VPN配置、网络扩展与相关权限
进入系统设置,依次检查隐私与安全性、网络、扩展相关页面中与VPN、网络扩展、系统扩展、辅助功能有关的开关。看到闪连或隧道组件处于未允许状态时,打开允许并按提示输入密码或使用触控确认。部分项目需要重启后才生效,重启后再开闪连连接。具体菜单名称以实际界面为准。
权限授予要完整:只开了VPN配置却未批准网络扩展,仍可能表现为“已连接却无网”或瞬间断开。逐项勾选后,用一个简单网页访问做连通验证,比只看客户端“已连接”更可靠。
删除旧VPN配置再重连,清掉半失效状态
升级后旧配置可能变成系统里的僵尸配置:列表里看得到,实际无法协商。在网络设置中定位闪连相关的VPN配置,按指引删除,再回到客户端让它重新创建配置并连接。删除前可先断开连接,避免删除过程中状态错乱。若系统要求再次确认添加VPN配置,这次务必点允许。
删配置不是删账号。订阅与登录态通常仍在客户端侧,删的是本机隧道描述文件。若删除后客户端要求重新登录,按正常登录流程即可,不必为此更换订阅渠道。公司设备上删除VPN配置前,先确认是否违反IT资产规范。
- 断开闪连后,在系统网络设置中删除旧的VPN配置项,确认列表中不再残留同名半失效条目。
- 返回闪连重新连接,允许系统再次添加VPN配置,等待扩展加载完成后再访问测试页面验证。
- 若删除后仍失败,重启Mac一次,再仅打开闪连做连接,排除升级残留进程占用扩展通道。
仍失败则重启或重装,公司MDM设备另循IT
权限与配置都走完仍连不上时,先重启再测;仍不行再完全退出闪连后重装客户端,重装后把权限流程再走一遍。重装是恢复手段,不是第一步。个人设备可自行重装;公司MDM管控的Mac若禁止未批准的VPN或扩展,界面可能直接拒绝加载,此时应联系IT使用批准的远程方案,而不是反复点允许。
MDM场景下,闪连连不上可能是策略禁止,不是你操作错了。看到“由组织管理”或类似描述时,停止个人侧的权限对抗,把现象与系统提示交给管理员。个人电脑与公司电脑要分开策略,避免把家庭排查步骤套到受管设备上。
- 个人Mac上按“重启 → 重装客户端 → 重授权限 → 重建配置”顺序执行,每步只保留一个变量并记录结果。
- 受管Mac上先查看是否有组织管理提示,有则停止自行安装扩展,改走公司远程办公说明中的批准通道。
- 重装后若订阅状态异常,优先在客户端内重新登录同步,仍异常再按闪连当前说明处理账户状态。
以苹果与闪连当前说明为准,并守住合规边界
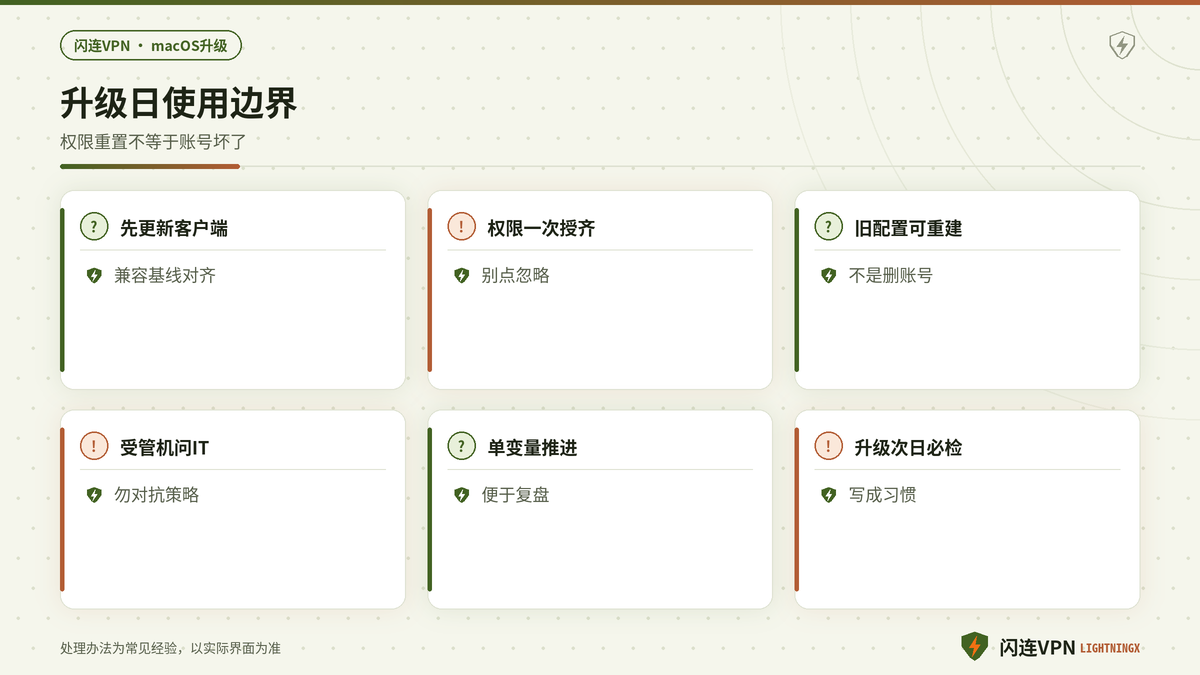
使用闪连VPN请遵守当地法律法规、产品条款与公司安全政策。macOS权限模型、扩展批准流程与VPN配置入口以苹果系统当前界面为准;闪连的更新与连接步骤以客户端当前说明为准。不要为了连上而关闭系统完整性保护一类安全机制,也不要在未授权的公司设备上强行安装隧道。
决策卡片可以这样贴:先更新客户端;再重授VPN与网络扩展;仍失败则删旧配置重建;再失败则重启或重装;受管设备问IT;全程合规。每次系统升级后出现连不上,从兼容与权限根节点往下走,走到见效分支就停。
开着闪连并不必然在每次系统升级后失效,真正常见的是权限与配置被重置,再叠加上旧客户端未及时更新。把兼容因素、权限因素与管控因素拆开,升级后连不上往往能按清单恢复。把“升级次日先检查闪连更新与权限”写成习惯,比临时慌乱点连接更有效。
若你同时使用多台Mac,一台升级一台未升级,不要混用排查结论。在已升级机器上按本清单走完,未升级机器保持原状作为对照。跨设备结论要分开记录,避免把A机的扩展问题误判成账号问题。
长期把“升级后恢复清单”放进备忘:更新客户端、重授权限、重建配置、重启重装、MDM问IT。下一次大版本更新时,按同一顺序执行,耗时通常短得多。将闪连视为系统升级后的必检项,而不是出问题才想起的急救箱。
无线网络本身异常也会在升级后被误判成VPN故障。恢复清单走完前,可用直连访问一个常用网页,确认底网可用。底网都不通时,先处理路由器或运营商侧问题,再回来管闪连。分层排查能减少无效重装。
当你需要在新系统上尽快恢复远程办公,最稳的组合通常是:先保证客户端已支持新系统,再一次性把权限弹窗全部处理完,最后才选节点连接。顺序反了,容易在旧权限状态下空耗时间。把顺序写进升级日检查表,比事后补救更快。
系统偏好或设置里的文案会随语言与版本变化,遇到找不到入口时,用系统自带搜索框检索VPN、扩展、网络等关键词定位,仍以实际界面为准。不要依赖过时截图路径硬找,找错页面会漏掉真正需要批准的扩展。
若升级后仅个别节点失败而其他节点正常,优先当线路问题处理,不必整段重装;若所有节点都无法握手且系统直连正常,再回到权限与配置分支。信号分层能避免把节点波动当成系统权限灾难。
收束:把生效项写进升级后恢复备忘
收束口诀:先更新闪连客户端;再重授VPN与网络扩展;仍败则删旧配置重建;再败则重启或重装;受管设备遵循IT;全程按当前说明与合规要求。用一句话记录“今天是重授网络扩展生效”或“今天是重建VPN配置生效”,下次升级直接跳转。
若家里办公Mac与公司Mac策略不同,可为两台各留一条备忘,例如公司是否允许闪连、家里是否需在升级后次日处理权限。场景化备忘能减少升级早晨的慌乱。按恢复清单执行,macOS更新后闪连从“玄学连不上”变成可勾选的步骤问题。