开着闪连VPN打开Supabase或Neon控制台时,项目列表一直刷不出,或在线SQL编辑器执行超时,优先用“控制台与连接区分”的思路处理:先分清是网页控制台接口失败,还是数据库连接串本身超时,再在闪连里换更稳、负载较低的节点并清缓存。两类问题看起来都像“打不开库”,但动作完全不同:前者重点修浏览器可达与隧道质量,后者还要核对连接参数、区域与客户端路径。名称以 Supabase、Neon 与闪连当前界面为准,妥善保管密钥,并遵守当地法规。
本篇把诊断树写成:先贴标签(控制台网页 / 数据库连接)→ 换稳节点 → 处理缓存与拦截 → 本地客户端分路径 → 区域与网络侧匹配 → 密钥与合规收束。目标是避免把连接串问题当成“再换一个国家节点就能好”,也避免在网页已恢复时还去改生产库参数。
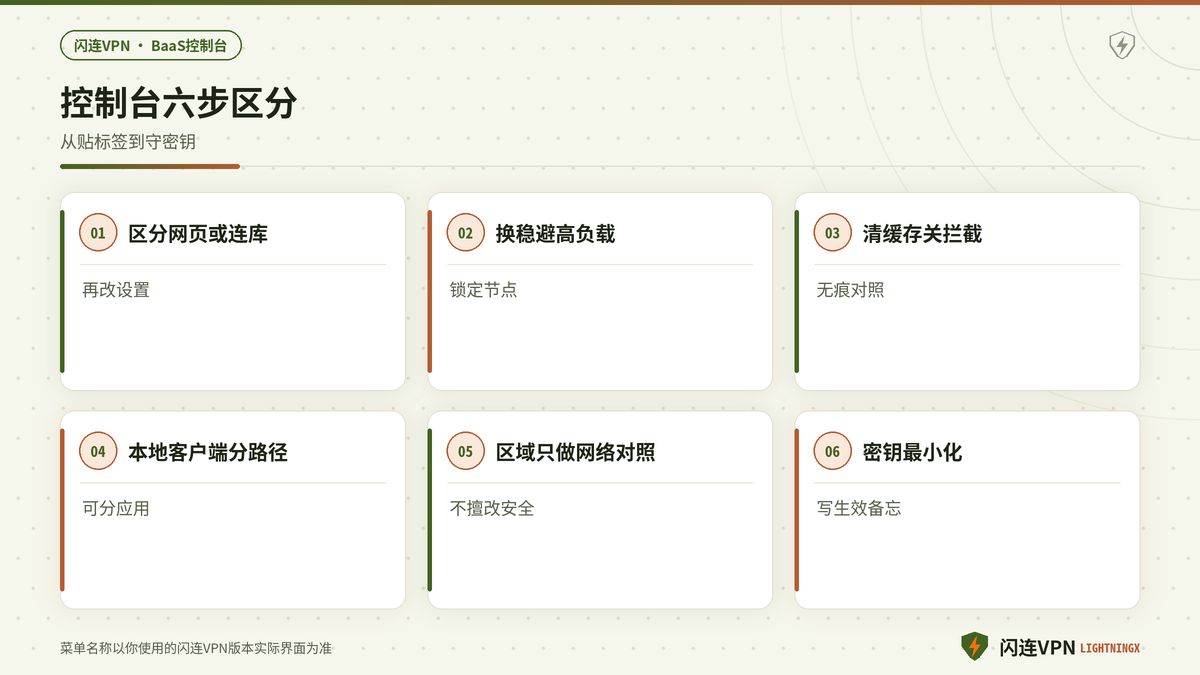
- 先判断当前失败点:是控制台首页项目列表空白、设置页转圈,还是已进入项目后在线SQL超时;把原文案与大致时间写入备忘,便于分支处理。
- 在闪连中避开高负载线路,改选延迟稳定的节点并手动锁定,重新连接后强制刷新控制台,再测项目列表是否出现。
- 清控制台相关站点缓存,或用无痕窗口、干净浏览器对照;临时关闭广告拦截与脚本类扩展,排除管理接口被误拦。
- 若网页控制台已正常,但本地客户端或命令行连库仍超时,按“连接串路径”排查:确认主机名、端口、SSL要求,并以官方文档为准,不在聊天里粘贴完整密钥。
- 仅从网络侧对照项目区域与节点出口是否过于绕远,不据此猜测或擅自改动安全策略;连接仍失败时回到官方状态与文档,而不是连续猛改防火墙规则。
- 把今天生效的组合写入备忘,例如某节点可刷出项目列表、SQL长查询需直连或换客户端,下次异常先复用。
先区分:控制台网页失败还是数据库连接超时
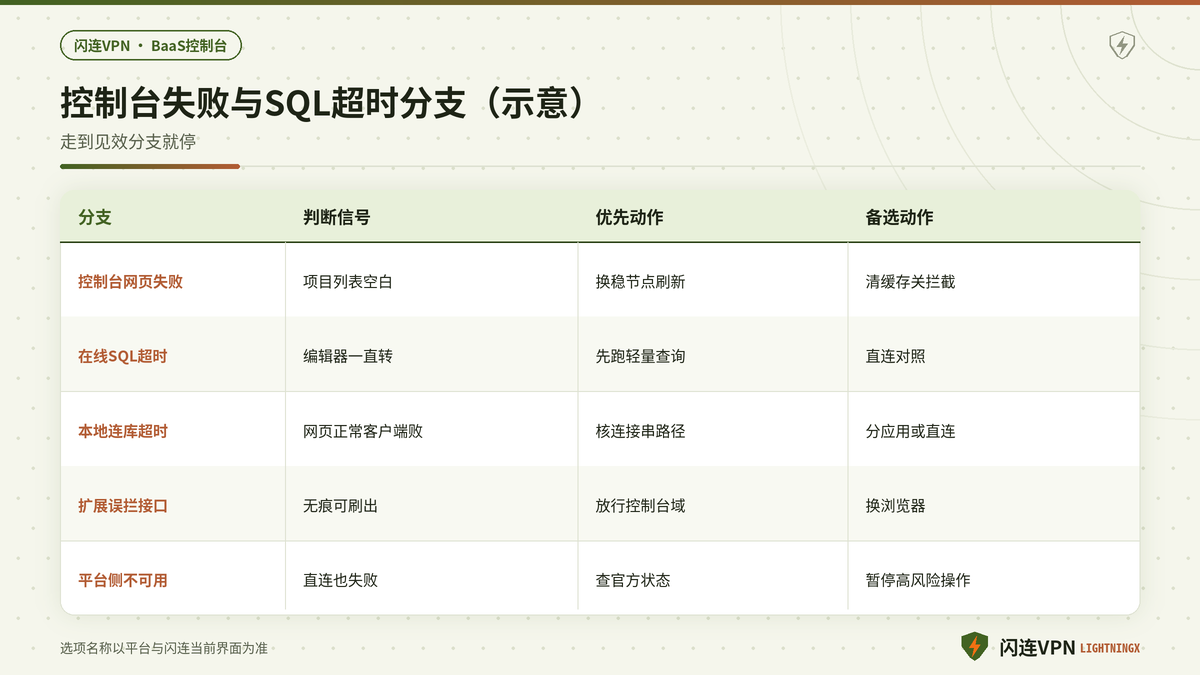
控制台网页失败的典型信号是:登录后项目卡片不出现、组织列表空白、点击项目一直转圈,但同一浏览器访问其他站点正常。数据库连接超时的典型信号是:控制台能进,甚至表结构能看见,但SQL编辑器跑查询长时间无结果,或本地图形客户端、命令行提示连接超时。前者优先换稳节点、清缓存、关拦截;后者在网络稳定后仍要核对接线参数与查询本身是否过重。
把标签贴错,成本很高:有人把连接串主机改来改去,其实只是控制台前端接口被广告拦截误伤;也有人只换节点,却忽略连接串里区域主机写错。区分方法很简单:浏览器只开控制台时是否已失败;若控制台正常,再用同一网络测本地连接。两步做完,分支就清晰了。
- 打开控制台后等待足够时间,确认是空白还是有明确错误条;有错误条就原文记录,便于判断鉴权、权限还是网络。
- 同一时段直连能刷出列表、仅部分节点失败,说明出口质量差异大,应固定在可打开控制台的那条节点。
- 控制台与连接同时失败时,先把网页控制台修好,再测连接串,避免同时改太多变量无法复盘。
换稳节点,避免高负载线路
后端即服务控制台会连续请求多个管理接口,高负载或高抖动节点上容易出现列表刷不出、细节页半加载。做法是:在闪连中挑选延迟稳定、负载较低的线路并锁定,重新连接后再进控制台。编辑会话或排障会话内不要频繁跳国家。自动选路若中途切换,可先关掉,待操作结束再开。开关名称以闪连当前设置为准。
SQL编辑器对超时更敏感:查询结果集大、隧道偶发丢包时,前端会表现为一直转圈。可先跑一条极轻量的只读查询做连通性验证,确认通道健康后再跑重查询。需要对照时短时直连执行,成功后再决定日常是否固定某条隧道。切勿在不稳定网络下连续重试高成本写入语句。
- 排障前先测两条候选节点,选稳的一条锁定后再登录控制台,避免登录到一半跳线导致会话异常。
- 对照直连时确认系统代理无残留,并关闭其他大下载,保证带宽留给控制台与查询结果回流。
- 若闪连支持分应用,可让浏览器走隧道、本地数据库客户端另议;没有该功能时,按任务切换连接策略同样有效,以当前版本为准。
浏览器缓存与广告拦截对控制台接口的影响
管理控制台依赖一串前端接口,旧缓存可能导致脚本版本错乱,广告拦截可能误伤后台域名或接口路径,表现就像项目列表永久加载。用无痕窗口或清站点数据后重登,常能恢复。清数据会退出其他登录,请先保存未提交内容。对照时整组关闭扩展,确认恢复后再逐个加回,并把控制台域名加入放行列表。
来路不明的“数据库加速、一键改连接”插件不要安装。它们可能窃取会话或诱导你粘贴密钥。安全优先级高于省几分钟加载。公司强制安全套件若拦截管理接口,应按公司政策申请放行,而不是叠加未授权工具。
多标签与休眠唤醒
同一控制台开过多标签时,接口请求会互相抢通道,弱网下更容易刷不出列表。排障阶段只留一个主标签。系统休眠唤醒后,隧道与浏览器会话可能半连接:先确认闪连仍已连接,再刷新控制台,不要在半连接状态点删除或迁移类高风险按钮。
- 扩展对照后仍失败,换另一款主流浏览器做最小复现,判断是环境问题还是账户或平台问题。
- 浏览器自动翻译偶发破坏控制台脚本,可对该站点关闭自动翻译后再试,名称以浏览器为准。
- 系统时间不准会导致证书或会话异常,把时间改为自动同步后再打开控制台,这是低成本步骤。
本地客户端与命令行:系统VPN或分应用路径
网页控制台恢复后,本地图形客户端或命令行仍可能超时,因为它们不一定走与浏览器相同的路径。此时按客户端路径排查:确认是否应经闪连、是否被系统代理误伤、连接串主机与端口是否与官方示例一致。若闪连提供分应用或分流,可明确指定客户端走隧道或直连,以当前版本为准;没有该功能时,用“连库窗口短时直连对照”也能定位。
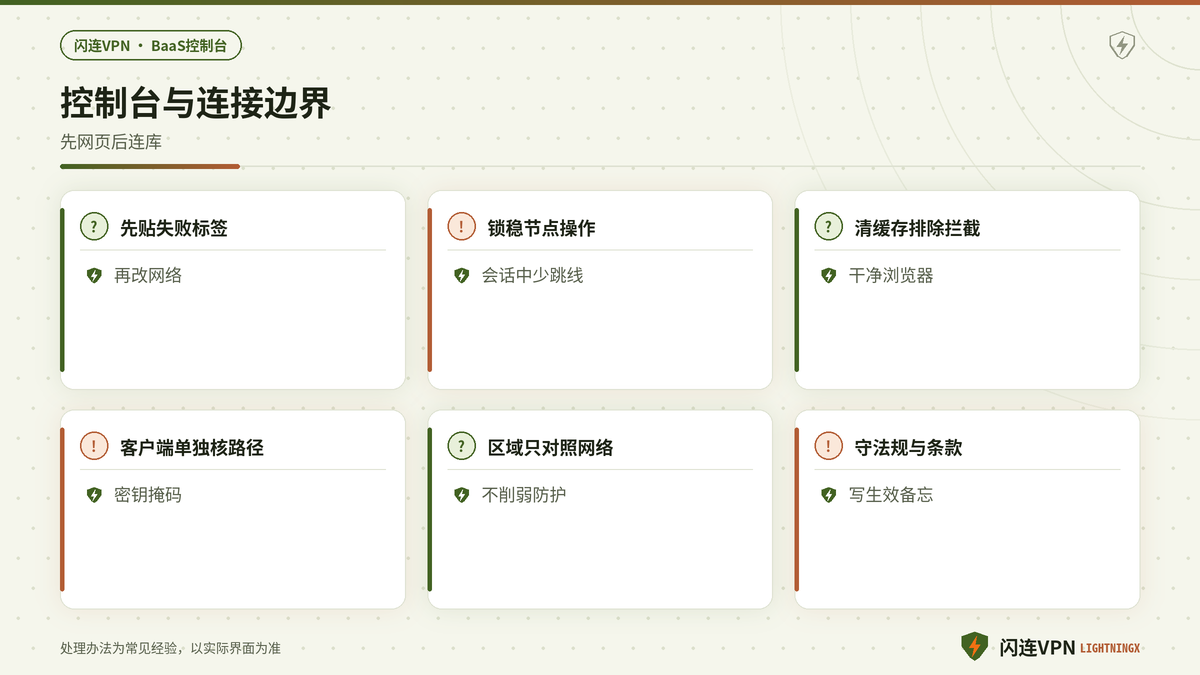
不要把完整数据库密码、服务角色密钥贴进群聊或工单截图。排障时用掩码,必要权限最小化。连接成功后立即撤销临时暴露过的密钥并轮换,具体轮换入口以平台说明为准。网络问题与密钥泄漏问题要分开处理,不能用“先连上再说”牺牲安全。
- 本地连库前先用官方提供的连通性说明或状态信息确认项目处于可用状态,避免在平台维护时误判为闪连故障。
- 长查询、大结果集优先在稳定网络或直连下执行,并限制返回行数做验证,降低超时与误重试写入的风险。
- 容器或虚拟机里的客户端另有网络命名空间,可能未走主机上的闪连,需在对应环境内单独验证出口路径。
项目区域与节点地理:只做网络侧对照
项目部署区域与你当前闪连出口相距过远时,控制台尚可打开,但SQL往返变慢、更容易超时。网络侧可以换更近或更稳的节点做对照,但这不是让你随意改安全组、公开数据库端口或关闭必要加密。安全策略变更必须按平台文档与团队规范进行,本篇只讨论连接体验,不指导削弱防护。
若所有节点与直连都超时,应优先查看平台状态与项目是否暂停、配额是否用尽,而不是继续换国家。个人网络侧走到直连仍失败时,把证据交给官方支持,并避免在不稳定时执行迁移、删除类操作。
- 记录项目所在区域与今天可用的节点组合,形成“控制台浏览”和“重查询”两套备忘,场景化比单一出口更稳。
- 仅做网络侧对照时一次只改节点,不要并行修改连接串与防火墙规则,这样才能保证结论可以复核。
- 团队应事先约定由谁在何时执行数据库迁移,避免多人在较差网络环境下同时重试高风险变更语句造成冲突。
以平台与闪连说明为准,密钥安全与当地法规
Supabase、Neon 的控制台布局、SQL编辑器行为与连接要求会更新,闪连的模式名称也会变化。不确定时以实际界面与官方文档为准。使用中请遵守当地法律法规、闪连产品条款以及平台服务条款。不要用未授权工具绕过访问控制,也不要在不可信环境粘贴生产密钥。
收束口诀:先区分控制台网页与数据库连接;换稳节点避开高负载;清缓存并排除拦截;本地客户端单独核路径;区域只做网络对照不擅改安全策略;密钥最小化并守法规。走到见效分支就停,把组合写进备忘。
同一组织在办公室能刷出项目、在弱网环境列表空白时,优先对比两端节点稳定性与扩展环境,而不是先重置账户。统一“先贴标签再改设置”的习惯后,排障时间会明显下降。无线信号差时先改善最后一公里;旅馆强制认证未完成时先完成门户登录,再开控制台。
排障过程中若平台提示需要重新登录或完成二次验证,应在同一锁定节点下完成,避免验证中途换线导致列表再次刷空。完成验证后先做一次轻量只读查询确认通道,再执行较长语句。把“验证—轻量确认—再跑重查询”写成固定顺序,能减少超时与误重试。界面文案以实际为准,不在未确认网络前点击不可逆操作。
长期习惯应是:网页与连接分治、会话内少跳线、扩展保持干净、密钥不进聊天、高风险操作等网络稳了再做。按控制台与连接区分风执行,项目列表刷不出与SQL超时会变成可复核的步骤,而不是反复重装客户端的循环。
若必须在隧道下紧急查看表结构,可先只做只读轻量查询,把大批量导出与结构变更留到更稳的路径。拆分操作能降低超时与误操作成本。按钮与菜单文案以实际界面为准。把每次见效的节点、浏览器与客户端路径写进备忘,异常时直接跳转。